
XML-RPC no WordPress: desligar, deixar ligado ou fechar pela metade?
O xmlrpc.php ainda é usado pelo Jetpack e ainda é alvo de tentativas de senha em massa. O que ele faz, o que quebra ao desligar e como fechar sem quebrar.
Abra o log de acesso de um WordPress com alguns anos de vida e procure por xmlrpc.php. Num site comum, sem nada de especial, é provável que você ache pedidos todos os dias, vindos de lugares que nunca leram um post do site.
O XML-RPC é uma das partes mais antigas do WordPress, e uma das mais mal-entendidas. As dúvidas abaixo são as que aparecem quando alguém decide fazer alguma coisa a respeito.
O que é o XML-RPC, e quem ainda usa?
É o jeito antigo de outros programas conversarem com o WordPress: publicar um post de um aplicativo, receber um pingback de outro blog, conectar um serviço externo. A REST API, que chegou bem depois, faz quase tudo isso hoje de um jeito mais moderno, e a maioria das integrações novas usa só ela.
Quem ainda depende do XML-RPC, com certeza, é o Jetpack: a página de problemas conhecidos dele diz com todas as letras que a conexão com o WordPress.com depende do XML-RPC. Fora isso, sobram ferramentas de publicação antigas e os pingbacks, que poucos sites ainda querem.
Por que os ataques gostam dele?
Por dois métodos. O system.multicall permite mandar muitas chamadas dentro de um pedido só, e quem tenta adivinhar senhas usa isso para testar centenas de combinações por requisição. Um limite de tentativas de login que conta pedidos, e não tentativas, deixa isso passar.
O outro é o pingback. Ele faz o seu site abrir um endereço que outra pessoa escolheu, e já foi usado para transformar milhares de WordPress em participantes involuntários de ataques de negação de serviço contra terceiros.
O filtro xmlrpc_enabled não resolve?
Não, e o nome engana muita gente. A documentação do filtro explica que ele só controla os métodos que exigem autenticação, como os de publicação. O pingback e outros métodos que não pedem senha continuam funcionando. Um plugin que "desativa o XML-RPC" usando só esse filtro deixa metade da porta aberta.
Então é só bloquear o arquivo no servidor?
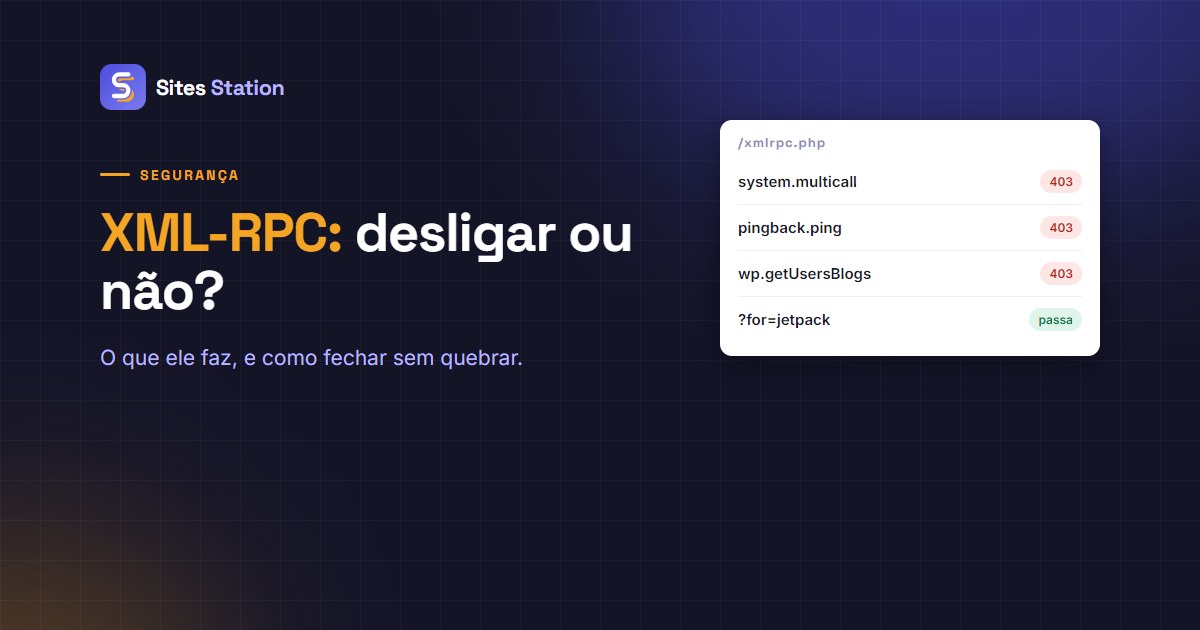
Se o site não usa Jetpack nem nenhuma ferramenta que dependa dele, sim. Um bloqueio do xmlrpc.php no servidor (no .htaccess, no Nginx ou no firewall da hospedagem) responde 403 antes de o WordPress carregar, e é o jeito mais limpo e mais barato. Nenhuma tentativa de senha chega a ser processada.
Antes de bloquear num site de cliente, pergunte quem publica por aplicativo, e confira a lista de plugins atrás do Jetpack ou de alguma integração antiga. Bloquear e descobrir pela reclamação é pior que perguntar.
E nos sites com Jetpack?
Aqui está o dilema que faz muita gente desistir: bloquear tudo quebra o Jetpack, e deixar tudo aberto mantém o system.multicall disponível para quem quer testar senhas. O Jetpack sugere liberar só os endereços IP dele no bloqueio, o que funciona quando o servidor ou o firewall permitem esse tipo de regra.
Há um caminho do meio, que é o que a gente usa. Os pedidos do WordPress.com chegam ao xmlrpc.php marcados para o Jetpack, e quem os trata é o próprio pacote de conexão dele. Lendo o código desse pacote, conferimos que, nesses pedidos, ele tira o login por usuário e senha e troca a lista de métodos pela dele. Então dá para deixar passar só esses pedidos, só quando o Jetpack está ativo, e responder 403 a todo o resto. A senha dos usuários e o pingback ficam fechados, e o Jetpack continua conectado.
Como saber se o XML-RPC de um site está aberto?
Abra https://seusite.com.br/xmlrpc.php no navegador. Se a resposta for uma frase dizendo que o servidor só aceita pedidos POST, ele está ativo. Um 403 ou um 404 indicam que algo o está bloqueando, seja a hospedagem, seja um plugin, seja uma regra que alguém colocou e esqueceu.
Desligar o XML-RPC deixa o site seguro?
Deixa um pouco mais seguro, e só. Fecha um caminho de tentativa de senha e um de abuso do servidor. Não fecha o login normal, não atualiza o plugin vulnerável, não substitui a senha forte e o segundo fator. É uma das correções baratas que fazem sentido em todo site, e não a correção.
Para ir além
- Trocar o endereço de login do WordPress: outra medida que ajuda menos do que dizem, e o que ela resolve de fato.
- Application Passwords no WordPress: como as integrações modernas entram sem a sua senha.
O mesmo bloqueio em toda a rede
No Sites Station, o XML-RPC aberto aparece na verificação de segurança de cada site, e "Desativar o XML-RPC" é uma das correções de um clique: o plugin companheiro bloqueia o arquivo, tira o pingback e, nos sites com Jetpack, deixa passar só os pedidos dele. Dá para pedir a correção para vários sites de uma vez e conferir, na própria lista, em quais ela ficou ligada.
Teste grátis e veja quais dos seus sites estão com ele aberto hoje.