
Trocar o endereço de login do WordPress: o que resolve e o que não resolve
Esconder o wp-login.php corta as tentativas automáticas de senha, mas não protege sozinho. Entenda o que a troca resolve e o que precisa vir junto.
Abra o registro de acessos de qualquer site WordPress no ar há algumas semanas e procure por wp-login.php. Vão aparecer centenas, às vezes milhares, de tentativas de entrar, vindas de endereços do mundo inteiro, testando combinações de usuário e senha. Ninguém escolheu o seu site a dedo: são robôs que sabem onde fica a porta de entrada de qualquer WordPress.
Trocar esse endereço é uma das medidas mais comentadas em segurança de WordPress, e também uma das mais mal entendidas. Ela ajuda, mas não do jeito que muita gente imagina. Este texto separa as duas coisas.
Por que o login padrão atrai tanto tráfego
Todo WordPress atende o login no mesmo lugar: /wp-login.php, e /wp-admin leva até ele. Para quem automatiza ataques, isso é uma lista pronta. O robô não precisa descobrir nada sobre o site: basta tentar senhas comuns, senhas vazadas de outros serviços, e repetir.
O resultado é um tráfego constante que, mesmo quando não acerta senha nenhuma, consome recursos do servidor, enche os registros e, em hospedagens mais modestas, chega a deixar o site lento nos horários de pico de tentativas.
Como saber se o seu site está na mira
Você não precisa acreditar na palavra de ninguém: o próprio servidor conta. O registro de acessos da hospedagem (o access log, normalmente disponível no painel da hospedagem) mostra cada pedido feito ao site. Filtre pelas linhas com wp-login.php e pelo método POST, que é o envio do formulário. Num site comum, sem nenhuma proteção, é normal encontrar tentativas todos os dias, de dezenas de endereços diferentes, quase sempre fora do horário em que alguém da equipe trabalha.
Outro sinal vem do próprio WordPress: plugins de segurança costumam listar as tentativas de login que falharam e os usuários testados. Se aparecem nomes como "admin" ou o nome do site, são robôs chutando o usuário mais provável. Se aparece o nome real de um administrador, vale atenção redobrada: ele está exposto em algum lugar do site, como no endereço da página de autor.
O que a troca resolve
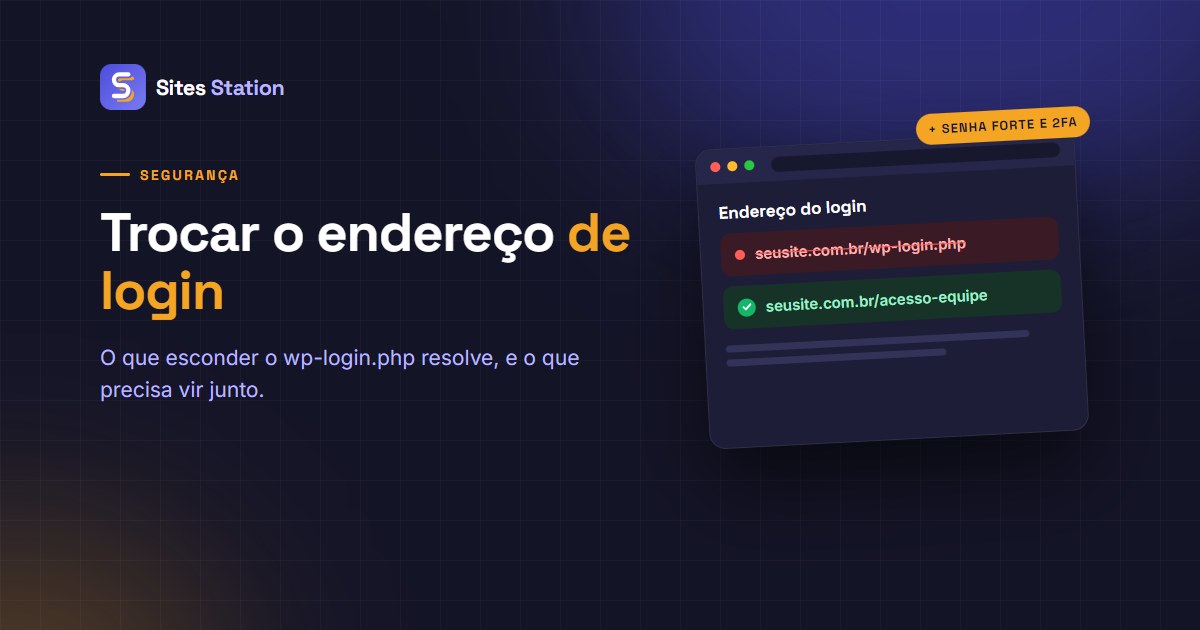
Mudar o endereço do formulário (para algo como /acesso-equipe) tira o site da lista pronta. Os robôs continuam batendo em /wp-login.php, mas agora recebem uma página que não existe, e o tráfego de tentativas cai drasticamente. Os registros ficam limpos, o servidor respira, e sobra espaço para enxergar o que realmente importa nos logs.
É uma medida barata e com efeito imediato, e por isso vale a pena em praticamente todo site.
O que a troca não resolve
Esconder não é proteger. Quem procura especificamente o seu site, e não está só passando com um robô, pode descobrir o endereço novo de outras formas. E um endereço escondido não ajuda em nada se a senha do administrador for fraca ou já tiver vazado em outro serviço.
A documentação oficial do WordPress sobre ataques de força bruta vai na mesma direção: recomenda autenticação em dois fatores para todos os administradores e limitar as tentativas de login no servidor. A troca do endereço entra como uma camada a mais, e não no lugar dessas.
As camadas que precisam vir junto
Senha forte e única
Cada administrador com uma senha longa, que não seja usada em nenhum outro lugar. Um gerenciador de senhas resolve isso sem sofrimento.
Dois fatores
Com o segundo fator, uma senha vazada deixa de ser suficiente para entrar. É a medida que mais reduz o risco de invasão por login.
Limite de tentativas
Bloquear temporariamente quem erra a senha várias vezes seguidas, no servidor ou por plugin, transforma um ataque de milhares de tentativas em poucas dezenas.
Poucos administradores
Quem só publica conteúdo não precisa ser administrador. Cada conta com poder total é uma porta a mais. Revise a lista de usuários de cada site de tempos em tempos: o ex-funcionário, o freelancer que fez um ajuste no ano passado e a agência anterior costumam continuar lá, com acesso total e senhas que ninguém sabe mais onde foram parar.
Os cuidados ao trocar
- Avise quem entra no site. O cliente que salvou o endereço antigo nos favoritos vai encontrar uma página que não existe.
- Confira depois da troca. Um endereço que não responde por causa de cache ou de uma regra do servidor tranca todo mundo fora.
- Guarde o endereço de cada site. Com dezenas de sites, cada um com um endereço próprio, ninguém lembra de cabeça.
Um teste de cinco minutos
Escolha um dos seus sites e abra o endereço /wp-login.php numa janela anônima. Se o formulário aparecer, o site está na lista pronta dos robôs. Agora confira a sua própria conta de administrador nesse site: a senha é única, e o segundo fator está ligado? Se a resposta for não para qualquer uma das duas, comece por elas, antes até de trocar o endereço. A ordem certa é proteger a porta e só depois escondê-la.
Para ir além
- O Sites Station chegou: todos os seus WordPress num painel só: o que o painel faz, tela por tela.
- Como atualizar plugins em dezenas de sites WordPress sem quebrar nenhum: o método das atualizações em ondas, com backup antes e conferência depois.
A troca em vários sites de uma vez
No Sites Station, a tela Endereço do login troca o endereço do formulário em vários sites de uma vez, como o plugin Hide Login faz em um. Cada troca é conferida no site e desfeita sozinha se o endereço novo não responder, para ninguém ficar trancado fora. Quem já está logado não é afetado, e o acesso de um clique do painel continua funcionando, porque não passa pelo formulário. E o painel deixa claro, na própria tela, o que este texto disse: esconder corta as tentativas automáticas, mas não substitui senha forte nem dois fatores.
Comece o teste grátis e tire os seus sites da lista pronta dos robôs.