
Application Passwords no WordPress: o que são e por que são mais seguras que a sua senha
Entregar a senha de administrador a uma ferramenta é arriscado. As Application Passwords dão acesso só à API e podem ser revogadas a qualquer hora.
Uma ferramenta de agendamento de posts pede o usuário e a senha de administrador do seu site. Parece prático, e é assim que muitas ferramentas funcionaram por anos. Mas pense no que acontece depois: a sua senha principal passa a morar no servidor de outra empresa. Se essa empresa for invadida, ou se você quiser parar de usar a ferramenta, a única saída é trocar a senha, e com ela a de todo lugar onde você a usava.
O WordPress tem, desde a versão 5.6, um recurso feito exatamente para esse caso: as Application Passwords. Este texto explica o que são, por que são mais seguras e como usá-las bem.
O que são
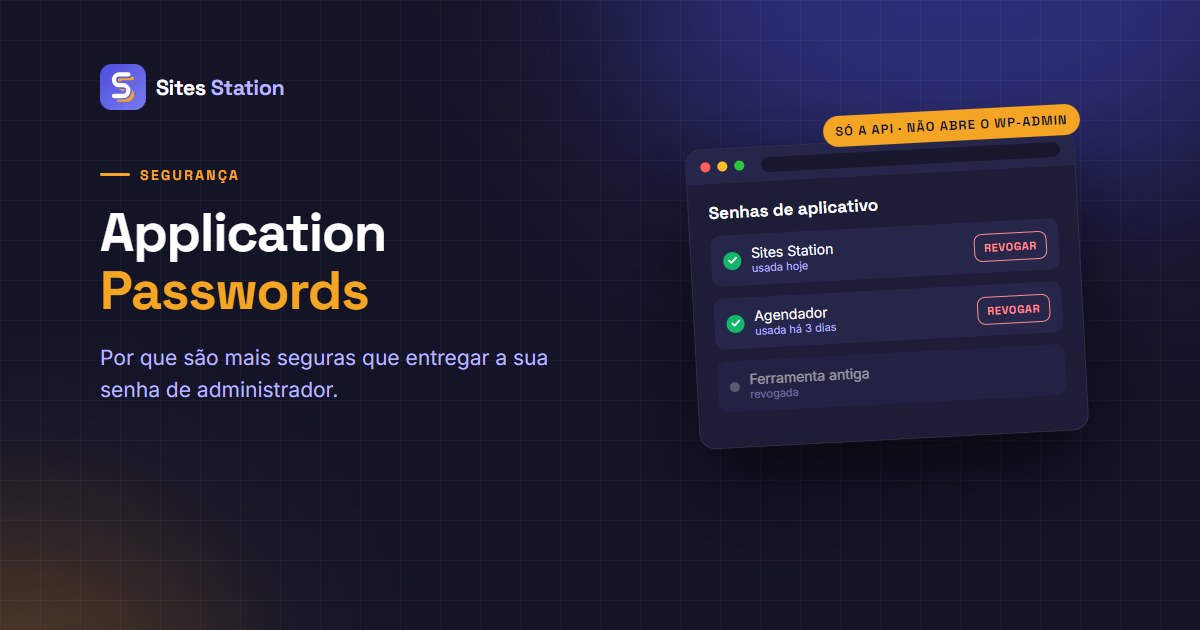
São senhas geradas pelo próprio WordPress, uma para cada aplicativo que vai conversar com o site. Segundo o guia de integração publicado pela equipe do WordPress em 2020, quando o recurso chegou, elas servem para as APIs do site e não para o login interativo: não dá para usar uma Application Password para entrar no wp-admin. E cada uma pode ser revogada individualmente, sem afetar as outras nem a sua senha.
Por que são mais seguras
A sua senha principal não sai de casa
A ferramenta recebe uma senha só dela, criada para ela. A senha que você usa para entrar no site continua só com você, junto com o segundo fator, se você usar.
Não abrem o painel
Como não funcionam no formulário de login, uma Application Password vazada não dá a ninguém acesso ao wp-admin. Ela permite o que a API permite para aquele usuário, e nada além.
Uma por aplicativo, e revogável
Se uma ferramenta deixar de ser usada, ou se você desconfiar de algo, basta revogar a senha dela no perfil do usuário. O acesso daquele aplicativo acaba na hora, e o resto continua funcionando.
Você sabe quem é quem
Cada senha tem um nome, e o WordPress mostra quando cada uma foi usada pela última vez. Uma senha que não deveria estar em uso, mas está, salta aos olhos.
O que acontece por trás
Quando a ferramenta conversa com o site, ela manda o nome do usuário e a Application Password em cada pedido, num formato padrão da web chamado autenticação básica. O WordPress confere a senha, descobre a qual aplicativo ela pertence, registra o uso e responde como responderia àquele usuário. Como a senha viaja em cada pedido, a conexão precisa ser por HTTPS: é a criptografia do HTTPS que impede que alguém no caminho a leia.
Isso explica também um limite importante: a Application Password tem exatamente o poder do usuário a quem pertence. Uma senha criada no perfil de um administrador permite, pela API, o que um administrador pode fazer. Por isso a escolha do usuário importa tanto quanto a própria senha.
Como criar uma
No wp-admin, abra Usuários, entre no perfil do usuário que a ferramenta vai usar e procure a seção Senhas de aplicativo. Dê um nome que identifique a ferramenta, gere a senha e copie: ela aparece uma vez só. A conexão precisa ser por HTTPS, que é o que protege a senha no caminho.
E se uma Application Password vazar?
É justamente aqui que o recurso mostra o seu valor. Se uma ferramenta anunciar que foi invadida, ou se você desconfiar de um acesso estranho, o caminho é curto: revogue a senha daquela ferramenta no perfil do usuário, gere uma nova só se ainda for usar a ferramenta, e confira se surgiu algum usuário, plugin ou conteúdo que você não reconhece. A sua senha principal não precisa ser trocada, porque ela nunca saiu de onde estava, e os outros aplicativos continuam funcionando como antes. Compare com o cenário em que a ferramenta guardava a senha de administrador: a troca obrigatória dessa senha, em todos os lugares onde ela era usada, e a dúvida sobre o que mais foi acessado.
Boas práticas
- Uma senha por ferramenta. Nunca reaproveite a mesma em dois lugares: revogar uma derrubaria as duas.
- Nomes claros. "Sites Station" ou "Agendador", e não "teste".
- Revise de tempos em tempos. Ferramenta que ninguém usa mais tem a senha revogada.
- Confira o usuário. A senha herda o poder do usuário dono dela.
- Só por HTTPS. Um site sem certificado expõe a senha a cada pedido: resolva o certificado antes de criar qualquer senha de aplicativo.
Um exercício de dez minutos
Abra o perfil de cada administrador de um dos seus sites e veja a seção de senhas de aplicativo. Para cada senha listada, responda: que ferramenta usa esta senha, e ela ainda está em uso? Uma senha sem dono conhecido, ou de uma ferramenta abandonada, deve ser revogada na hora. Depois, procure nas ferramentas que você usa alguma que ainda guarde a sua senha de administrador, e troque por uma Application Password. É a mesma conexão, com muito menos a perder.
Para ir além
- Trocar o endereço de login do WordPress: o que resolve e o que não resolve: o que esconder o login resolve, e as camadas que precisam vir junto.
- O Sites Station chegou: todos os seus WordPress num painel só: o que o painel faz, tela por tela.
Como o Sites Station usa as Application Passwords
O Sites Station se conecta a cada site por uma Application Password, e nunca pela senha de administrador. Ela fica guardada cifrada no painel, com AES-256-GCM, e é usada só para o que você manda fazer: publicar, verificar atualizações, monitorar. Se um dia você quiser desconectar um site, basta revogar a senha no WordPress, e o acesso acaba na hora, sem trocar a senha de ninguém.
Comece o teste grátis e conecte o primeiro site sem entregar a sua senha a ninguém.