
WordPress 7.1.3: as sete falhas corrigidas e o que fazer nos sites de clientes
O WordPress 7.1.3 corrigiu sete falhas de segurança, uma delas pelos comentários pendentes. O que mudou e como conferir a versão de cada site.
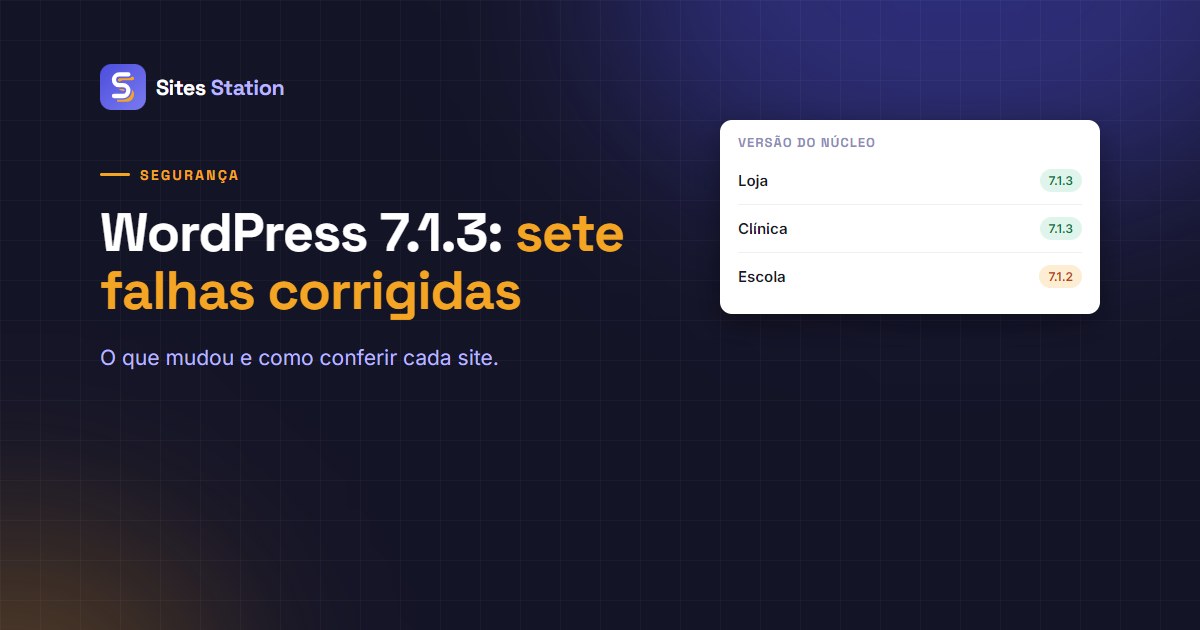
No dia 6 de outubro saiu o WordPress 7.1.3, uma versão de manutenção e segurança. São sete falhas de segurança corrigidas e quatro bugs, e o anúncio oficial pede para atualizar "imediatamente". Para quem cuida de um site, é um clique. Para quem cuida de trinta, é a pergunta de sempre: todos já estão na versão nova?
As dúvidas abaixo são as que aparecem quando sai uma versão dessas, da mais geral para a mais prática.
O que a 7.1.3 corrigiu?
Pelo anúncio, as sete falhas são de tipos bem diferentes. Há um XSS armazenado na tela de comentários do painel, explorável por comentários pendentes; uma injeção de SQL de segunda ordem na exportação do conteúdo; uma falha que deixava o usuário com papel de Autor fixar posts no topo; comentários de posts privados e não publicados que podiam ser lidos sem login; um XSS nos embeds do Imgur; uma negação de serviço numa função interna de URLs; e uma colisão de nomes de ação num gancho do núcleo.
A primeira é a que mais preocupa quem cuida de site de cliente. Comentário pendente é exatamente o que ninguém olha com atenção, e é a pessoa com acesso ao painel que abre a tela onde ele aparece.
Os sites com atualização automática já se atualizaram?
Provavelmente sim. O anúncio diz que, nos sites com atualização automática em segundo plano, o processo começa sozinho. Mas "provavelmente" não é a resposta que o cliente quer ouvir. A atualização automática do núcleo pode estar desligada por uma constante no wp-config.php, por um plugin, pela hospedagem, ou ter falhado sem ninguém ver.
Como contamos em atualização automática: ligar ou não, ela é ótima para versões de manutenção como esta. O que ela não faz é avisar você quando não rodou.
E os sites que ainda estão no 6.x ou no 7.0?
O anúncio explica que as correções de segurança são levadas para todas as linhas elegíveis, até a 4.7, e que essas versões saem conforme ficam prontas. No mesmo dia, as linhas antigas receberam atualizações próprias. Isso protege o site que ficou para trás, mas tem limite: só a versão mais recente recebe suporte ativo. Site parado numa linha antiga recebe o remendo, e não as melhorias.
Preciso testar antes de atualizar?
Para uma versão de manutenção como a 7.1.3, o risco de quebrar algo é baixo, e o risco de deixar a falha aberta é maior. A gente atualiza no mesmo dia, em ondas: primeiro os sites mais simples, depois os que têm loja ou muitos plugins, sempre com um backup recente. Versão principal, como foi a 7.1 em agosto, pede mais cuidado.
Como saber a versão de cada site sem abrir um por um?
No próprio WordPress, a versão aparece no rodapé do painel e em Painel, Atualizações. Fazer isso em trinta sites é meia manhã. Por isso a conferência precisa estar num lugar só, com a lista de quem ficou para trás.
Como explico isso ao cliente?
Sem drama e sem jargão. "Saiu uma versão de segurança do WordPress, com sete correções. Os sites que cuidamos já foram atualizados e conferidos." Se o cliente tem contrato de manutenção, é o momento de mostrar o trabalho; se não tem, é uma boa hora de oferecer, com um fato concreto na mão em vez de um argumento genérico.
O que não ajuda é transformar cada versão de segurança num alarme. O cliente que recebe três e-mails assustados por mês para de ler o quarto, que pode ser o importante.
Atualizei. O que confiro depois?
Abra a página inicial, uma página interna e o formulário de contato. Se o site tem loja, adicione um produto ao carrinho. E, já que a falha mais séria passava pelos comentários pendentes, vale limpar a fila de comentários dos sites que aceitam comentário: spam acumulado não é só bagunça.
Para ir além
- Como atualizar plugins em dezenas de sites sem quebrar nenhum: o método das ondas, que vale também para o núcleo.
- Moderar comentários em vários sites: a fila que esta versão mostrou que importa.
A versão de todos os sites numa tela
A tela de atualizações do Sites Station mostra o núcleo, os plugins e os temas desatualizados de todos os sites conectados, marca as que corrigem falha de segurança e aplica a atualização em vários de uma vez. É o jeito de responder "todos já estão na 7.1.3?" em um minuto. Comece o teste grátis e veja quais dos seus sites ficaram para trás.