
Plugin pirata no site do cliente nunca sai de graça
O plugin pago baixado de site de "versões gratuitas" economiza a licença e custa o resto. Por que não instalar, e o que fazer quando você herda um.
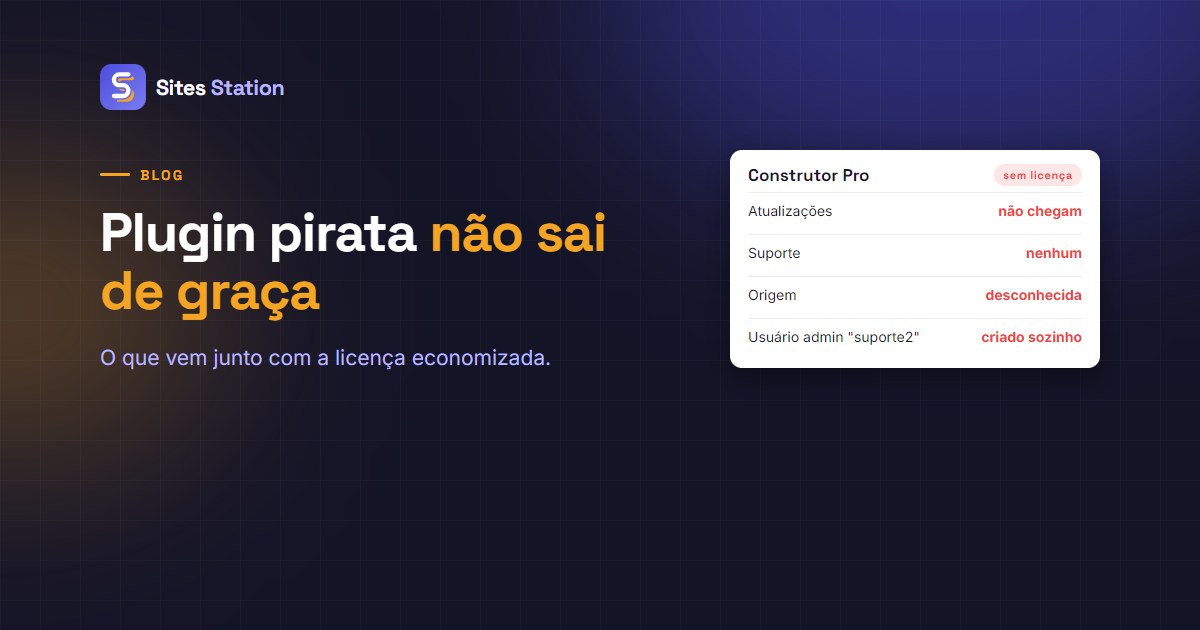
Plugin pago baixado de site de "versões gratuitas" não tem lugar no site de um cliente. Nem para testar, nem "só até o cliente pagar a licença". A economia é a licença de um ano. O risco é o site, os dados dos clientes dele e, se os sites dividem servidor, o resto da carteira.
A gente fala com firmeza porque esse é um dos poucos temas de segurança de WordPress em que não há meio-termo técnico.
O que vem junto com o arquivo
Quem distribui o plugin pirata tirou a verificação de licença. Se teve o trabalho de abrir o código para isso, pode ter posto outra coisa no lugar. E põe com frequência. Um estudo de oito anos de pesquisadores do Georgia Tech, divulgado em 2022 com a ferramenta YODA, encontrou 47.337 plugins maliciosos em 24.931 sites WordPress, segundo a cobertura do The Hacker News. Desses, 8.525 eram plugins "nulled", as cópias piratas de plugins pagos.
O que costuma vir dentro: um usuário administrador criado em silêncio, um código que injeta links ou redirecionamentos para quem chega pela busca, um arquivo que aceita comandos de fora. Nada disso aparece na tela de plugins. O site funciona normalmente, às vezes por meses.
O que vai embora junto com a licença
As atualizações. O plugin pirata não recebe atualização pelo painel. Quando a falha de segurança daquele plugin vira notícia, o site legítimo atualiza em um clique; o pirata fica vulnerável até alguém baixar outra cópia, do mesmo lugar duvidoso.
O suporte. O plugin quebrou depois de uma atualização do WordPress? Sem licença, não há a quem perguntar.
A sua posição. Se o site do cliente for invadido por esse caminho, a conversa deixa de ser técnica. Foi você quem instalou.
O melhor argumento do outro lado
"O plugin é GPL, então redistribuir é legal." Em parte, é verdade: os plugins do ecossistema WordPress costumam ser GPL, e a licença permite redistribuir o código. Por isso existem sites que revendem cópias "legítimas" de plugins pagos.
Mas a GPL fala do direito de copiar o código, e não da confiança em quem copiou. O arquivo que você baixa de um terceiro pode não ser o código original, e não há como saber sem compará-lo, linha por linha, com o original. E a licença paga não compra o código: compra as atualizações e o suporte, que são justamente o que mantém o site seguro. A discussão jurídica não muda a conclusão técnica.
Como reconhecer um
Nem sempre o site herdado diz que o plugin é pirata. Os sinais que a gente procura: plugin pago instalado sem nenhuma tela de licença ativada, ou com a tela dizendo "ativado" sem uma chave cadastrada; aviso de atualização que nunca aparece, mesmo com versões novas lançadas há meses; e, na pasta do plugin, arquivos com nomes que o desenvolvedor original não distribui. Nenhum desses prova sozinho, mas qualquer um pede uma conversa com o cliente sobre de onde veio aquela cópia.
Quando você herda um
Acontece muito: o site entra na carteira e lá está um construtor de páginas "Pro" sem licença nenhuma. O que a gente faz:
Primeiro, trata o site como potencialmente comprometido. Confere os usuários administradores, procura arquivos estranhos (o nosso guia de arquivo malicioso disfarçado ajuda) e compara a pasta do plugin com a versão oficial, se tiver acesso a ela.
Depois, conversa com o cliente com o custo na mesa: a licença anual de um lado, o risco e o trabalho de uma limpeza do outro. Quase todo cliente escolhe a licença quando entende que ela é o que traz as atualizações.
Por fim, troca a cópia pela oficial, baixada da conta do cliente no site do desenvolvedor. A licença fica no nome do cliente, como o domínio e a hospedagem.
Para ir além
- Plugin de segurança não substitui atualização: o que de fato protege o site
- Os plugins abandonados que a tela de atualizações não mostra: o outro plugin que não atualiza
- O domínio do site tem que estar no nome do cliente: a licença segue a mesma regra
O plugin oficial, em todos os sites de uma vez
Quando a licença é de agência e o plugin vai para vários sites, o Sites Station instala o zip oficial em todos de uma vez, conferindo cada caminho dentro do pacote antes de enviar. E a tela de atualizações mostra, de todos os sites juntos, onde ainda há versão nova pendente.
Comece o teste grátis e veja a versão de cada plugin em todos os seus sites numa tela só.