
PHP2Shell: o que a falha do PHP muda nos sites WordPress e o que fazer agora
O PHP2Shell está no motor de todo WordPress. As versões vulneráveis, onde entram os plugins, o ataque ao UpdraftCentral e o que conferir em cada site.
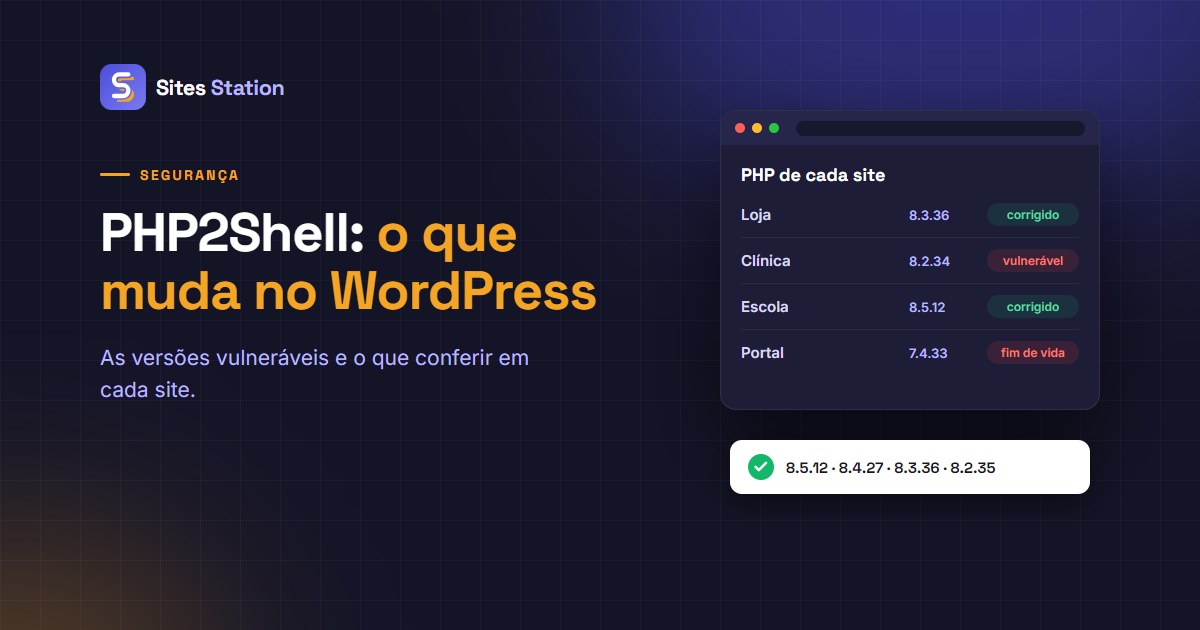
Na quarta-feira (21), o projeto PHP lançou as versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35 para fechar o PHP2Shell, um par de falhas de nota 9.2 que deixa um atacante rodar código no servidor sem login. A falha não está num plugin nem num tema: está no motor que roda todo WordPress. Os pesquisadores da Calif, que acharam o problema, demonstraram a execução de código num WordPress 7.1.2, segundo a Sansec. E nenhuma atualização do WordPress resolve, porque quem fecha a porta é a versão do PHP.
Para quem cuida de um site, é uma conversa com a hospedagem. Para quem cuida de trinta, espalhados por três hospedagens e uma VPS, vira planilha: qual PHP cada site usa e quem ficou para trás.
O que a falha faz no PHP
São duas falhas com a mesma raiz: um pedido que termina de forma anormal e deixa a memória do PHP num estado inválido. Pelo aviso oficial, na CVE-2026-109618 um pedido que estoura a memória na hora errada deixa dados internos montados pela metade, e a limpeza seguinte os trata como válidos. Na CVE-2026-109619, um estado do pedido sobrevive depois de a memória ser liberada, e o próximo pedido atendido pelo mesmo processo o usa antes de ser zerado. As duas podem terminar em execução de código sem autenticação.
O risco é maior no Apache com mod_php, em que, segundo a BleepingComputer, o ataque dispara antes de qualquer linha do site rodar. PHP-FPM, php-cgi, FrankenPHP e LiteSpeed também são afetados. A Sansec relata ainda que um dos caminhos vaza pedaços da memória do servidor, onde podem estar senhas, tokens de sessão e chaves de outros pedidos.
Quais versões estão vulneráveis
| Ramo do PHP | Vulnerável | Corrigido em | Suporte do projeto |
|---|---|---|---|
| 8.5 | antes da 8.5.12 | 8.5.12 | ativo até 31/12/2027 |
| 8.4 | antes da 8.4.27 | 8.4.27 | ativo até 31/12/2026 |
| 8.3 | antes da 8.3.36 | 8.3.36 | só segurança, até 31/12/2027 |
| 8.2 | antes da 8.2.35 | 8.2.35 | só segurança, até 31/12/2026 |
| 8.1, 8.0 e 7.4 | todas | só remendo no código-fonte | fim de vida |
| 7.3 e anteriores | todas | sem correção | fim de vida |
Segundo a Sansec, o código com problema existe desde o PHP 5.4, de 2012. Para o 7.4, o 8.0 e o 8.1, a equipe de segurança publicou só os remendos no código-fonte, para quem compila por conta própria, e não há versão oficial. Algumas distribuições e hospedagens aplicam o remendo sem mudar o número, então, nesses ramos, o número sozinho não prova nada: vale o aviso do fornecedor. A SOCRadar contou cerca de 884 mil servidores expostos com PHP 8.1 ou anterior.
Aquele site parado no PHP 7.4 porque "o tema antigo não roda no 8" virou, esta semana, problema de segurança, e não mais só de desempenho.
Onde entram o WordPress e os plugins
O WordPress não tem o que corrigir. Núcleo, tema e plugins podem estar em dia e o site continuar exposto, porque a falha está embaixo deles.
Os plugins entram por outro lado. A Sansec observou que os ataques públicos não funcionam numa instalação padrão do PHP e que a maioria precisa de uma falha de inclusão de arquivo local (LFI) na aplicação. Num WordPress, essa falha costuma morar num plugin desatualizado ou abandonado. Plugin com LFI conhecido em cima de PHP vulnerável é a combinação que transforma uma falha média numa invasão completa.
Duas medidas paliativas que circularam esbarram no WordPress. Uma é o memory_limit=-1: o WordPress e muitos plugins mexem no limite de memória com ini_set() (é o que as constantes WP_MEMORY_LIMIT e WP_MAX_MEMORY_LIMIT fazem), então a mudança só se sustenta por php_admin_value, que a aplicação não consegue sobrescrever. A outra é bloquear pedidos multipart/form-data no servidor web, o que trava o envio de mídia, a instalação de plugin por zip e todo formulário com anexo. As duas são temporárias. A correção é a versão nova.
Já estão atacando?
A Amazon registrou a primeira tentativa num servidor-isca em 17 de outubro, quatro dias antes da correção, e a Cloudflare viu ataques na manhã do dia 21, antes do lançamento. No dia 22, a Amazon passou a falar em exploração ampla, sem dizer quantas tentativas deram certo, enquanto a Sansec avaliou que um ataque em massa ficou menos provável do que se temia.
E a história não acabou. Nesta sexta (23), o PHP publicou o aviso de uma terceira falha, a CVE-2026-115560, ainda sem correção. Ela só aparece numa configuração específica de sessão, mas a recomendação vale para todo mundo: session.upload_progress.enabled=0 no php.ini ou no pool do FPM até a próxima versão. O núcleo do WordPress não usa esse recurso, então desligá-lo não quebra o site.
Na mesma semana, o ataque veio por um plugin
Entre 17 e 18 de outubro, o site da TeamUpdraft foi invadido, e as chaves de conexão do UpdraftCentral, o painel que administra vários sites pelo plugin, foram roubadas. A partir do dia 18, segundo a Patchstack, essas chaves serviram para instalar plugins maliciosos nos sites conectados: pelo menos 99 nomes diferentes, disfarçados de ferramenta de manutenção, como "Site Health Cache", que rodam código e criam contas de administrador. A BleepingComputer estima cerca de 400 mil sites com a chave exposta.
A correção é o UpdraftPlus 1.26.13 (gratuito) ou 2.26.13 (Premium). A 1.26.12 tinha um erro que deixava de revogar parte das chaves, justamente as criadas na janela do ataque. E atualizar não remove o que já foi instalado: é preciso apagar as chaves em UpdraftPlus, Ferramentas avançadas, UpdraftCentral, procurar plugins e administradores que ninguém criou e, se houver sinal de invasão, restaurar um backup anterior a 17 de outubro.
Vale para qualquer ferramenta que guarda acesso a muitos sites, inclusive a nossa: quem tem a chave de cem sites vira alvo de cem sites de uma vez. Por isso a senha de aplicativo de cada site fica cifrada no nosso banco, e você pode revogá-la no próprio WordPress quando quiser.
O que fazer, site por site
- Descubra o PHP que atende cada site: no WordPress, em Ferramentas, Saúde do site, Informações, Servidor. O
php -vdo terminal pode mostrar outra versão. - Em hospedagem compartilhada, confira se a hospedagem já atualizou e, se o painel deixar escolher, saia do 7.4, do 8.0 e do 8.1.
- Em VPS, atualize o pacote e reinicie o PHP-FPM ou o Apache. Em Docker, reconstrua a imagem baixando a base nova.
- Atualize plugins e temas, começando pelos que têm falha conhecida, e tire os abandonados.
- No UpdraftPlus, vá para a 1.26.13 ou a 2.26.13 e apague as chaves do UpdraftCentral.
- Procure sinais desde 17/10: "Allowed memory size exhausted" e erros 500 em sequência nos logs, PHP novo em
wp-content/uploadse administradores desconhecidos.
Na nossa rede, os 16 sites que a gente acompanha já estavam no PHP corrigido no dia 22. As hospedagens agiram rápido. O susto foi em casa. O servidor do próprio Sites Station roda em Docker, e a versão corrigida entrou no deploy do dia 21 sem garantia nenhuma: o build reaproveitava a imagem base do PHP que já estava na máquina, e só por acaso ela era nova. Mudamos o deploy para baixar sempre a imagem nova e mostrar a versão do PHP que vai ao ar.
Para ir além
- Plugins abandonados no WordPress: onde costuma morar a falha que o PHP2Shell aproveita.
- Como atualizar plugins em dezenas de sites sem quebrar nenhum: o método das ondas.
- Plano de recuperação de sites WordPress: o que fazer se a varredura achar algo.
O PHP é da hospedagem. O resto cabe numa tela
O Sites Station não troca a versão do PHP: isso é com a hospedagem ou com quem administra o servidor. O que fica com você é o resto da conta, e esta semana mostrou o tamanho dela. Na tela de Atualizações, o núcleo, os plugins e os temas desatualizados de todos os sites aparecem juntos, e o "Atualizar tudo" aplica de uma vez, com o Safe Update colocando o site em manutenção durante a troca. Todo dia, a varredura de arquivos procura PHP dentro de uploads, arquivo do núcleo diferente do oficial e trechos típicos de porta dos fundos, e o sino avisa quando aparece arquivo novo. Se algo passar, o backup no Google Drive do cliente traz o site de volta. Comece o teste grátis e veja ainda hoje quais dos seus sites estão com plugin para trás.