
Código por SMS, app autenticador ou chave de segurança: qual segundo fator usar no WordPress
Código por e-mail, SMS, aplicativo autenticador ou chave de segurança: o que cada segundo fator protege, onde falha e qual usar em cada tipo de usuário.
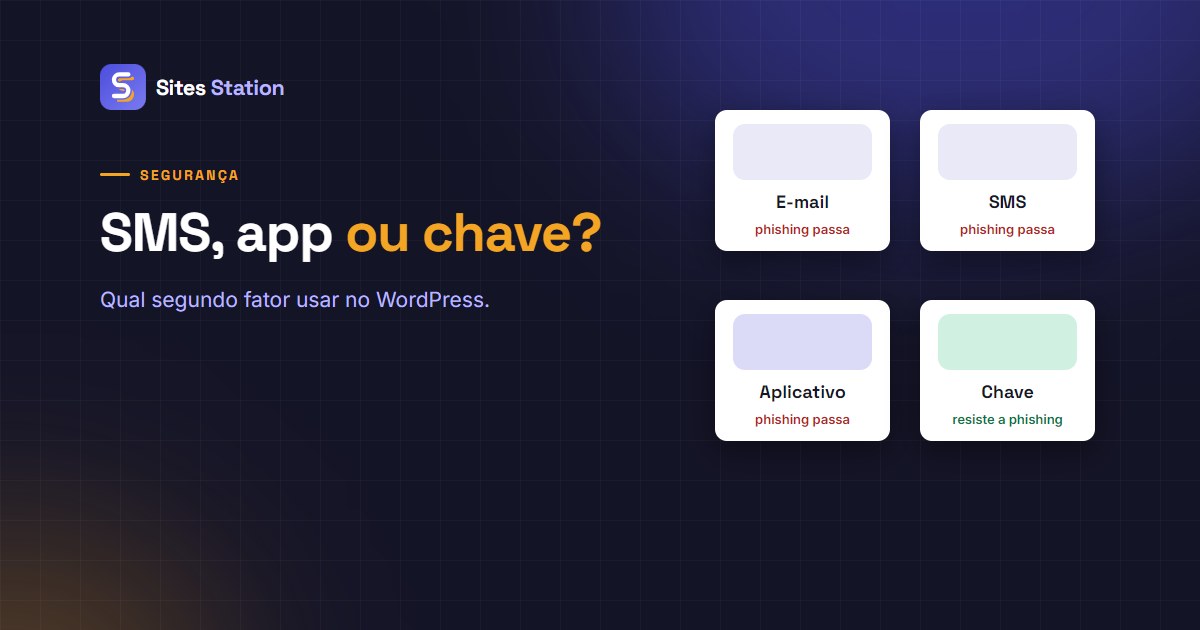
Qualquer segundo fator é melhor que nenhum. Isso é verdade, e é por isso que muita gente para de pensar no assunto depois de ligar o primeiro plugin de 2FA que encontrou.
Só que os segundos fatores não protegem igual. Um código por e-mail e uma chave de segurança física fazem coisas muito diferentes contra os ataques que realmente acontecem com WordPress. A escolha certa depende de quem está entrando: o administrador da agência, que tem acesso a trinta sites, não é o editor do cliente, que publica dois posts por mês.
Código por e-mail
É o mais fácil de ligar, e alguns plugins de segurança o usam como padrão. O usuário digita a senha e recebe um código no e-mail.
O problema é que, muitas vezes, quem tem a senha do WordPress tem também a do e-mail, porque é a mesma, ou porque a caixa de entrada já foi invadida antes. A diretriz de autenticação do NIST, a SP 800-63B, é direta: o e-mail não deve ser usado como canal de autenticação fora da banda. Serve como último recurso para quem não aceita outra coisa, e não como a proteção dos administradores.
Código por SMS
Melhor que o e-mail, porque o celular é outro aparelho. Mas o número de telefone pode ser transferido para outro chip, com um golpe de engenharia social na operadora, e as mensagens podem ser interceptadas. O mesmo documento do NIST classifica o SMS como autenticador restrito: permitido, com ressalvas, e com a exigência de oferecer outra opção.
Na prática, os plugins de WordPress que oferecem SMS costumam depender de um serviço pago de envio, o que já reduz o seu uso.
Aplicativo autenticador
O Google Authenticator, o Microsoft Authenticator, o 2FAS e os gerenciadores de senha geram um código de seis dígitos que muda a cada trinta segundos, a partir de uma chave combinada no momento da ativação. Não depende de operadora nem de e-mail, funciona sem internet e quase todo plugin de 2FA para WordPress suporta.
É o equilíbrio certo para a maioria das pessoas. A fraqueza que sobra é o golpe da página falsa: alguém manda um link para uma tela de login idêntica, a pessoa digita a senha e o código, e o golpista usa os dois na hora, dentro dos trinta segundos. O NIST não considera esse tipo de código resistente a phishing, justamente por isso.
Chave de segurança e passkeys
A chave física (como as da linha YubiKey) e as passkeys usam o padrão WebAuthn. A diferença que importa: a chave confere o endereço do site antes de responder. Numa página falsa, com outro domínio, ela simplesmente não funciona, e não há código para a pessoa digitar no lugar errado. É o único dos quatro que o NIST classifica como resistente a phishing.
O custo é a logística. A chave física precisa ser comprada e não pode ser perdida (por isso se cadastram duas), e o suporte a passkeys nos plugins de WordPress ainda é menos comum que o do aplicativo. Confira antes de prometer ao cliente.
Lado a lado
| SMS | Aplicativo | Chave / passkey | ||
|---|---|---|---|---|
| Depende de | a caixa de e-mail | a operadora | o celular | a chave ou o aparelho |
| Resiste a página falsa | não | não | não | sim |
| Suporte em plugins de WordPress | comum | raro | quase todos | alguns |
| Atrito para o usuário | baixo | baixo | médio | baixo, depois de configurado |
Qual usar, por perfil
Quem da agência tem acesso de administrador a muitos sites: chave de segurança ou passkey onde o plugin permitir, e aplicativo no mínimo. Essa conta é a mais valiosa da operação, e a que mais recebe tentativas de golpe.
Administrador do cliente: aplicativo autenticador, com os códigos de recuperação guardados num lugar que ele saiba onde é. Explique uma vez, com calma, e deixe por escrito.
Editor e autor: aplicativo, se ele aceitar. Se a resistência for grande, o e-mail é melhor que nada, desde que essas contas não tenham poder de instalar plugin.
Integrações e ferramentas: nenhum desses. Ferramenta não digita código. Use senhas de aplicativo, uma por ferramenta, que podem ser revogadas sem mexer na senha de ninguém.
Para ir além
- Application Passwords no WordPress: o último perfil da lista, explicado por inteiro.
- Equipe e permissões: quem pode fazer o quê nos sites dos seus clientes.
O acesso que dá acesso a todos os sites
Num painel que gerencia muitos sites, o login do painel é a conta mais valiosa de todas. No Sites Station, cada pessoa da equipe tem o próprio acesso, com perfil e permissões, e pode ligar a verificação em duas etapas por aplicativo autenticador, com códigos de recuperação. Os sites ficam conectados por senha de aplicativo, e a senha de nenhum administrador do WordPress passa pelo painel.
Se a sua rede passou de uns dez sites, compare os planos e veja qual cabe na sua operação.