
Equipe e permissões: quem pode fazer o quê nos sites dos seus clientes
Senha compartilhada e todo mundo administrador é o caminho mais curto para um problema. Como organizar quem pode fazer o quê, e saber quem fez o quê.
Um post importante sumiu do site de um cliente. Alguém da equipe apagou sem querer? Foi o estagiário que saiu mês passado? O próprio cliente? Todos entravam com o mesmo usuário, "admin", com a mesma senha anotada numa planilha. Não há como saber. E, enquanto ninguém sabe, a mesma senha continua dando acesso total a quem já não trabalha mais com você.
Agências e equipes crescem rápido, e os acessos crescem junto, quase sempre sem organização. Este texto mostra como organizar quem pode fazer o quê, e por que isso é segurança, e não burocracia.
O princípio: o mínimo necessário
Cada pessoa deve ter acesso apenas ao que precisa para fazer o próprio trabalho. Quem escreve posts não precisa instalar plugins. Quem cuida do financeiro não precisa mexer nos sites. É o que em segurança se chama de menor privilégio: se uma conta for invadida, ou se alguém errar, o estrago fica limitado ao que aquela conta podia fazer.
Os papéis do próprio WordPress
O WordPress já traz papéis prontos pensados para isso. O Administrador pode tudo, inclusive instalar plugins e mudar o tema. O Editor publica e edita os posts de todos, sem acesso às configurações do site. O Autor publica e edita apenas os próprios posts. O Colaborador escreve, mas não publica: alguém precisa revisar antes. E o Assinante só gerencia o próprio perfil.
Na prática, a maioria das pessoas que entram num site não precisa ser administradora. Um redator é Autor; quem revisa e publica é Editor; administrador é quem cuida da manutenção, e de preferência poucas pessoas.
Um usuário por pessoa, sempre
O usuário compartilhado é a raiz da maior parte dos problemas. Com ele, é impossível saber quem fez o quê, é impossível tirar o acesso de uma pessoa sem trocar a senha de todas, e a senha acaba circulando por mensagens e planilhas. Com um usuário por pessoa, cada uma tem a própria senha e o próprio segundo fator, e sair da equipe significa desativar um único usuário.
Onde guardar os acessos dos clientes
Mesmo com um usuário por pessoa, sobram senhas que a equipe precisa conhecer: a da hospedagem, a do domínio, a do e-mail do cliente. O lugar delas não é uma planilha nem o histórico de um grupo de mensagens, de onde nunca saem e de onde qualquer um que já esteve no grupo pode recuperá-las. Um gerenciador de senhas com cofres compartilhados resolve: cada cliente tem o seu cofre, cada pessoa da equipe vê só os cofres dos clientes que atende, e quando alguém sai, perde o acesso a todos de uma vez.
O gerenciador também resolve a desculpa clássica para a senha fraca, a de que "ninguém vai conseguir decorar". Ninguém precisa decorar: a senha é gerada, longa e única, e o gerenciador preenche.
Quando alguém sai da equipe
A saída de alguém é o momento em que os acessos mais vazam. Tenha uma lista do que revogar: o usuário em cada site dos clientes, o acesso ao painel de gestão, as senhas de serviços que a pessoa conhecia e qualquer ferramenta conectada em nome dela. Fazer isso no mesmo dia, e não "quando der", fecha uma porta que costuma ficar aberta por meses.
Saber quem fez o quê
Permissões evitam boa parte dos problemas; o registro do que foi feito resolve o resto. Quando cada ação fica anotada com o nome de quem fez e o horário, a pergunta "quem apagou isto?" tem resposta em segundos, e sem acusar ninguém por suposição. O registro também protege a equipe: mostra que uma mudança que o cliente estranhou foi pedida por ele mesmo, na data tal.
E o cliente?
O cliente também entra no site, e merece a mesma organização. Dê a ele um usuário próprio, com o papel que faz sentido para o que ele faz: quem publica as próprias notícias pode ser Editor. Evite dar a ele o seu usuário de administrador "para facilitar". Se ele precisar de algo que o papel não permite, é um pedido para você, e fica registrado. E combine, já no contrato, o que acontece com os acessos quando a parceria terminar: quem entrega o quê, e em quanto tempo. Uma saída organizada é parte da reputação de quem presta o serviço.
Os erros mais comuns
- Todo mundo administrador, porque "dá menos trabalho configurar".
- Senha compartilhada na planilha ou no grupo de mensagens.
- Ex-colaboradores com acesso ativo meses depois da saída.
- Nenhum registro de ações, e a investigação vira palpite.
Um exercício de quinze minutos
Escolha o seu maior cliente, abra a lista de usuários do site dele e responda para cada um: quem é esta pessoa, ela ainda trabalha com vocês, e ela precisa mesmo deste papel? Desative quem não deveria estar lá e rebaixe quem não precisa ser administrador. Depois, faça o mesmo com os acessos à sua ferramenta de gestão.
Para ir além
- Como atualizar plugins em dezenas de sites WordPress sem quebrar nenhum: o método das atualizações em ondas, com backup antes e conferência depois.
- Quanto cobrar pela manutenção de sites WordPress (e como justificar o preço): como montar o preço da manutenção a partir do seu custo real.
A equipe organizada, no painel
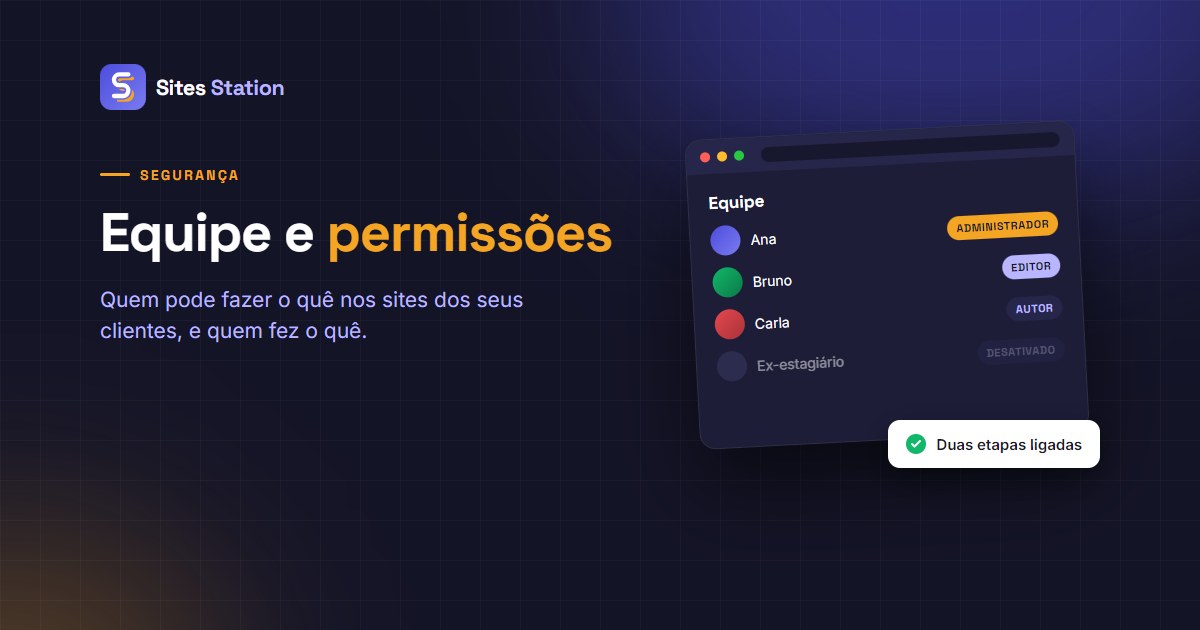
No Sites Station, cada pessoa da equipe tem o próprio acesso: ela recebe um convite por e-mail e cria a própria senha, sem ninguém precisar repassar nada. Os perfis de permissão definem quais telas cada pessoa vê e em quais pode mexer, com três níveis por área: nenhum, ver e editar. Cada um pode ligar a verificação em duas etapas no próprio perfil, e a tela de Atividade registra quem fez o quê e quando, para responder "quem apagou isto" sem depender da memória de ninguém.
Comece o teste grátis e dê a cada pessoa da equipe o acesso certo.