
7 linhas para conferir no wp-config.php de cada site
Editor de arquivos, depuração, chaves, HTTPS no admin, ambiente e permissão: sete conferências no wp-config.php de cada site, com o que a documentação diz.
Quando foi a última vez que você abriu o wp-config.php de um site de cliente sem estar apagando incêndio? Ele é escrito uma vez, na instalação, e esquecido. E é nele que estão algumas das decisões de segurança mais baratas do site.
A lista abaixo confere o que está dentro do arquivo. As cópias esquecidas dele na raiz do site, e o debug.log aberto para quem quiser ler, são outro assunto: estão em os arquivos que os robôs procuram no seu site.
1. O editor de arquivos está desligado
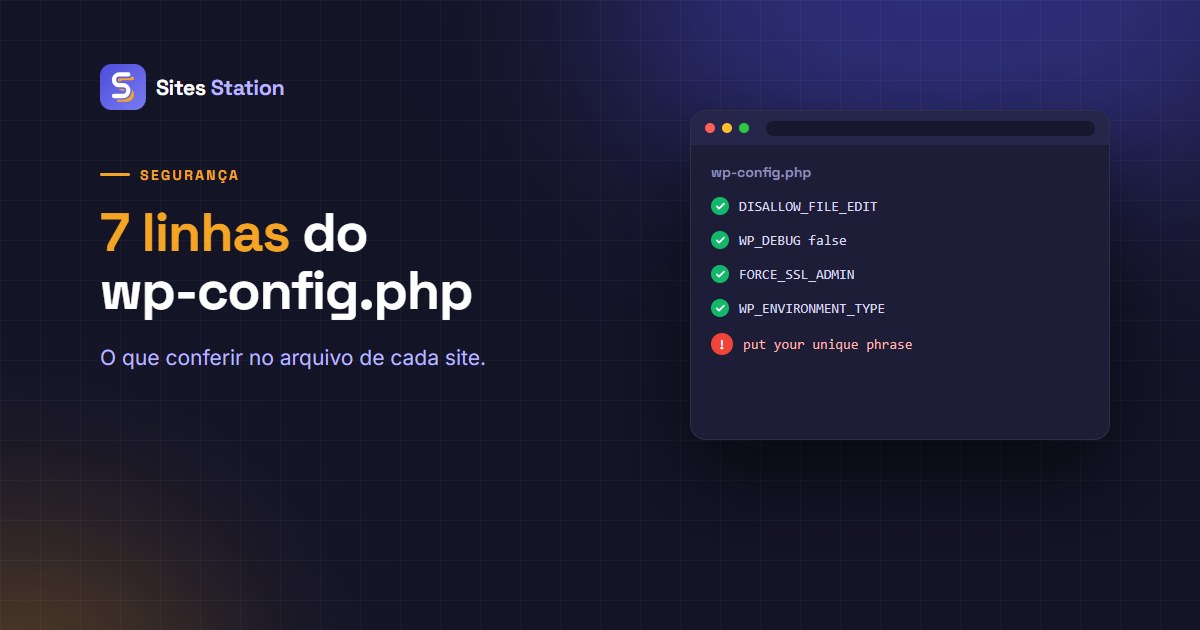
define( 'DISALLOW_FILE_EDIT', true );Sem essa linha, todo administrador pode editar o PHP de plugins e temas pelo painel. O guia de segurança do WordPress chama isso de um primeiro passo comum de quem invade, e avisa que desligar não impede o envio de arquivos maliciosos. Mesmo assim, fecha o caminho mais fácil.
2. A depuração está desligada em produção
WP_DEBUG em true num site no ar mostra avisos de PHP para o visitante, com caminhos de pasta e nomes de plugin. Em produção, ele fica em false. Se precisar depurar, deixe WP_DEBUG_DISPLAY em false para não mostrar nada na tela.
3. O log de depuração não está na pasta pública
A documentação do wp-config.php lembra que o arquivo padrão é o /wp-content/debug.log, dentro da pasta que o servidor entrega ao público. Se o log estiver ligado, aponte para fora dela:
define( 'WP_DEBUG_LOG', '/caminho/fora/do/site/debug.log' );
4. As chaves e os salts estão preenchidos, e são deste site
As oito constantes de AUTH_KEY a NONCE_SALT precisam ter valores longos e únicos. Duas coisas aparecem em site de cliente: o texto do arquivo de exemplo ("put your unique phrase here") ainda lá, e as mesmas chaves copiadas de um site para outro. A documentação aponta o gerador oficial (api.wordpress.org/secret-key/1.1/salt/) e lembra que trocar as chaves invalida todos os cookies: depois de um incidente, é o jeito de derrubar todas as sessões abertas de uma vez.
5. O admin só abre em HTTPS
define( 'FORCE_SSL_ADMIN', true );Segundo a documentação, serve para proteger o login e a área administrativa, para que senhas e cookies não trafeguem sem criptografia. Num site que já redireciona tudo para HTTPS, é redundante e barato. Num que não redireciona, é necessário.
6. O ambiente está declarado
define( 'WP_ENVIRONMENT_TYPE', 'production' );O WordPress e alguns plugins mudam de comportamento conforme o ambiente. Um exemplo que já pegou a gente: a senha de aplicativo só funciona em HTTP quando o ambiente é declarado como local. Num site no ar, o valor certo é production, e numa cópia de teste, staging, para nenhum plugin de e-mail ou de pagamento achar que está em produção.
7. A permissão do arquivo é 400 ou 440
O guia de segurança do WordPress pede que só a sua conta e o servidor web possam ler o arquivo, o que costuma significar permissão 400 ou 440. O 644 que muita instalação deixa permite a leitura por outros usuários do mesmo servidor, e em hospedagem compartilhada isso importa.
Como conferir trinta sites sem abrir trinta arquivos
Com acesso por SSH, um grep resolve os itens 1, 2, 5 e 6 de uma vez:
grep -nE "DISALLOW_FILE_EDIT|WP_DEBUG|FORCE_SSL_ADMIN|WP_ENVIRONMENT_TYPE" wp-config.phpPara as chaves, procure o texto do exemplo (grep -c "put your unique phrase" wp-config.php tem que dar zero), e para a permissão, stat -c %a wp-config.php. Linha que não aparece no resultado é linha que não está no arquivo.
Para ir além
- 7 arquivos que os robôs procuram no seu site: as cópias do wp-config e o debug.log exposto.
- Plugin de segurança não substitui atualização: o que nenhuma linha do wp-config resolve.
A parte que dá para conferir de fora
O que está dentro do wp-config.php só se confere no servidor. O que vaza dele, dá para testar de fora: a varredura de segurança do Sites Station pede o debug.log, o .env e a pasta .git de cada site e avisa quando algum responde. Quem cuida de dois ou três sites faz isso com o curl; com trinta, a varredura poupa a tarde.
Dá para ver isso com os seus sites: teste grátis, sem cadastrar cartão.