
7 arquivos que os robôs procuram no seu site, e como ver se estão lá
.env, .git, backup do wp-config, debug.log: os robôs pedem esses arquivos a todo site, todo dia. Como conferir se algum deles responde no seu WordPress.
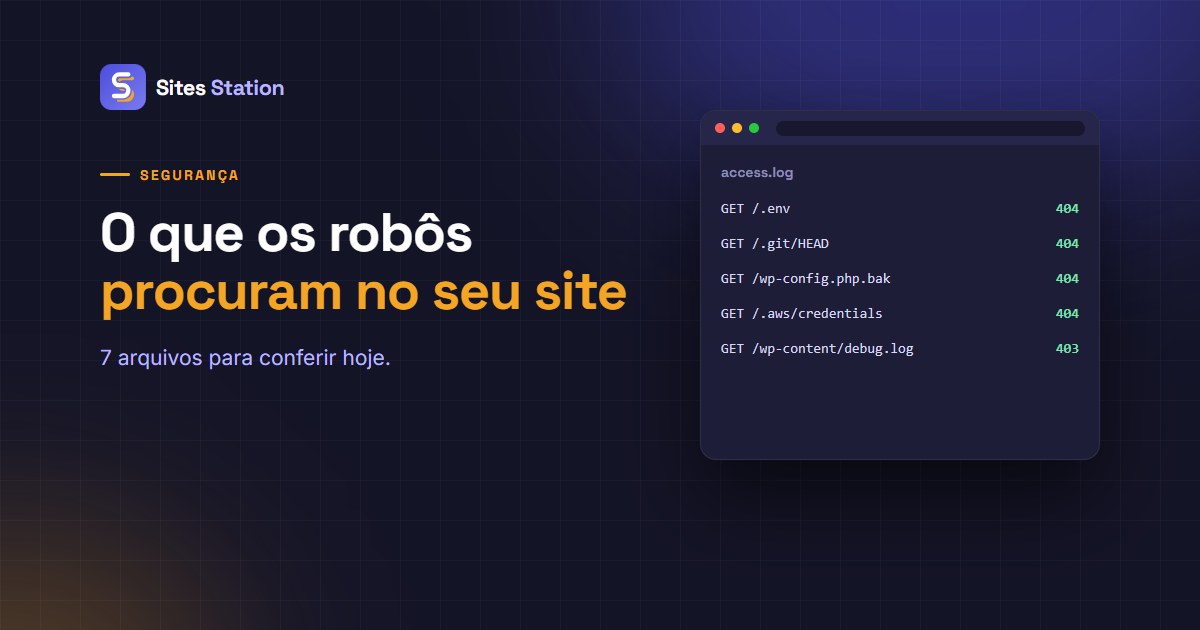
Abra o log de acesso de qualquer site com alguns meses de vida e procure pedidos a endereços que o site nunca teve: /.env, /.git/HEAD, /.aws/credentials, /wp-config.php.bak. Ninguém está mirando o seu site. São robôs que pedem a mesma lista a todos os sites da internet, esperando que um em mil responda.
A lista abaixo é a das coisas que eles mais pedem. Para cada uma, o teste é o mesmo: abra o endereço numa aba anônima. Um 403 ou um 404 é a resposta certa. Um 200 com conteúdo é um problema, e a correção vem junto.
1. O .env e as cópias dele
O .env não é do WordPress, mas aparece em sites montados com Docker, com Bedrock, ou que dividem a pasta com outro sistema. Ele guarda a senha do banco e chaves de serviços. Teste também /.env.local, /.env.production, /.env.bak e /secrets.env: os robôs pedem as variações, e a cópia esquecida é tão grave quanto o original. Se algum responder, tire da pasta pública e troque todas as senhas que estavam nele.
2. A pasta .git
Site publicado com git pull direto na pasta pública leva junto a pasta .git. Se /.git/HEAD responde com uma linha começando em ref:, dá para reconstruir o código inteiro do site, inclusive arquivos de configuração que já foram apagados, mas continuam no histórico. Bloqueie /.git no servidor.
3. As cópias do wp-config.php
O wp-config.php é executado pelo PHP e não mostra nada. O wp-config.php.bak, o wp-config.old, o wp-config.php~ que o editor deixou e o wp-config.php.save não são PHP para o servidor: ele entrega o arquivo como texto, com a senha do banco. Procure na raiz qualquer arquivo que comece com wp-config e não seja o próprio, e apague.
4. O debug.log
Quem liga o WP_DEBUG_LOG para investigar um erro e esquece ligado deixa em /wp-content/debug.log um arquivo que cresce todo dia, com caminhos do servidor, consultas e às vezes dados de usuários. Desligue o log quando terminar a investigação, ou mande o arquivo para fora da pasta pública (a constante aceita um caminho).
5. Os backups na raiz
backup.zip, site.zip, public_html.tar.gz, banco.sql, dump.sql. O backup feito à mão antes de uma migração e deixado na pasta pública é o achado mais completo que um robô pode ter: o site inteiro, com o banco, num arquivo só. Backup mora fora da pasta pública, ou fora do servidor.
6. As chaves da Amazon
/.aws/credentials aparece quando alguém configurou um plugin de backup ou de mídia para a AWS usando a linha de comando, na pasta do site. Se responder com aws_access_key_id, quem leu pode usar a sua conta da Amazon, e gerar cobrança nela. Tire a pasta dali e troque as chaves no painel da AWS no mesmo dia.
7. O phpinfo esquecido
info.php, phpinfo.php, test.php: o arquivo de uma linha criado para ver a versão do PHP e nunca apagado. Ele mostra a configuração inteira do servidor, os caminhos e os módulos instalados. Não entrega senha, mas economiza o trabalho de quem quer atacar. Apague.
Um cuidado com o teste
Faça o teste numa aba anônima ou pelo terminal, com curl -I, e não logado no WordPress: alguns bloqueios valem só para quem não tem sessão, e o resultado logado engana.
Alguns servidores respondem 200 para tudo, mostrando a página de "não encontrado" do tema com o código errado. Então não basta olhar o código: olhe o conteúdo. Se a resposta é a página do site dizendo que nada foi encontrado, está tudo certo, apesar do 200.
Para ir além
- Como achar um arquivo malicioso disfarçado de arquivo do WordPress: o outro lado, os arquivos que não deveriam estar no servidor.
- Site novo de cliente: 9 conferências antes de entregar: onde esta lista se encaixa antes de entregar um site.
Treze endereços por site, sem abrir nenhum
A verificação de segurança do Sites Station faz parte desse teste em todos os seus sites, de fora, como um visitante faria: pergunta pelo .env e pelas quatro variações, pelas chaves da AWS, pela pasta .git e pelo debug.log, além da lista de usuários na REST API, do ?author=, do XML-RPC e do readme.html. São treze endereços por site, só leitura, e o que responder aparece com a gravidade e a correção. As cópias do wp-config, os backups e o phpinfo ainda ficam por sua conta.
Teste grátis e rode a verificação nos seus sites hoje.