
Como medir o tempo de resposta dos seus sites com o curl, e separar rede de servidor
Um comando de curl separa DNS, conexão, TLS e o tempo do servidor. Medimos dois sites nossos e achamos o servidor levando 0,6 s para começar a responder.
Segundo o web.dev, o tempo até o primeiro byte (TTFB) é bom até 0,8 segundo, precisa melhorar até 1,8, e é ruim acima disso. O número é fácil de achar em qualquer ferramenta de teste de velocidade. O difícil é saber de quem é a culpa quando ele está alto: da rede, do certificado ou do servidor.
O curl, que já vem no Linux, no macOS e no Windows 10 em diante, separa cada etapa num comando só. Abaixo, o comando, como ler a saída e o que achamos medindo dois sites que a gente cuida.
O comando
A opção -w do curl imprime variáveis de tempo depois da resposta. Estas cinco contam a história inteira, cada uma em segundos desde o começo do pedido:
curl -s -o /dev/null \
  -A "Mozilla/5.0" \
  -w "dns %{time_namelookup} | tcp %{time_connect} | tls %{time_appconnect} | ttfb %{time_starttransfer} | total %{time_total}\n" \
  https://seusite.com.br/
O -o /dev/null joga fora o HTML (no Windows, chame curl.exe, porque no PowerShell o curl sozinho é outro comando, e use -o NUL), e o -A manda um nome de navegador. Esse último detalhe importa: alguns servidores recusam pedidos sem cara de navegador, e um dos sites que medimos responde 406 sem ele.
Como ler a saída
Os tempos são acumulados, e o que interessa é a diferença entre eles. Uma saída real, da página inicial de um dos sites:
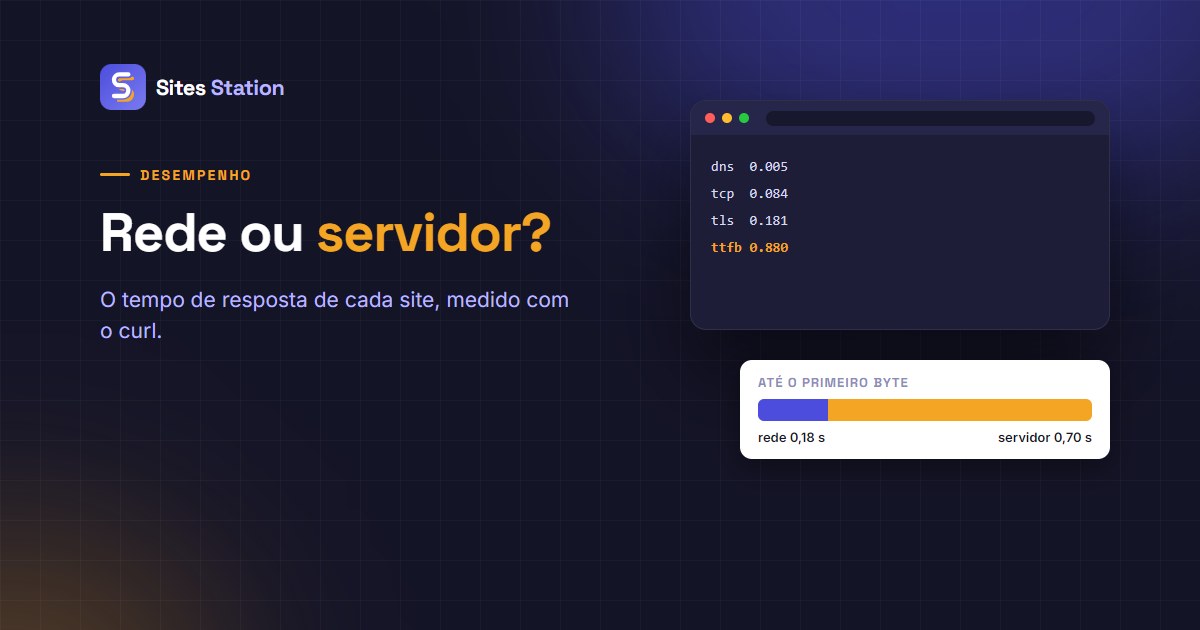
dns 0.0049 | tcp 0.0835 | tls 0.1806 | ttfb 0.8800 | total 0.8801A consulta de DNS levou 5 ms. A conexão, mais 79 ms (é a distância até o servidor, ida e volta). O TLS, mais 97 ms. Do fim do TLS até o primeiro byte foram 700 ms: esse é o tempo do servidor pensando, montando a página. É nele que mora quase todo o problema, e é o número que o cliente sente.
A primeira medida do dia costuma sair pior. No nosso teste, a primeira chamada levou 1,74 s, com 163 ms só de DNS e quase 1 s até o fim do TLS; as quatro seguintes ficaram entre 0,85 e 0,92 s. Por isso, meça cinco vezes e olhe a mediana, e não a primeira.
O teste que mostra se a página vem do cache
Um parâmetro qualquer no endereço costuma furar o cache de página, porque o cache guarda cada endereço separadamente. Medir as duas versões mostra se o cache está trabalhando:
curl ... https://seusite.com.br/
curl ... "https://seusite.com.br/?nc=$RANDOM"
Nos dois sites que medimos, as duas versões deram o mesmo tempo: entre 0,84 e 0,92 s num, e entre 0,71 e 0,97 s no outro. Ou seja, a página não estava vindo de cache nenhum. Em dez medidas seguidas, o servidor levou de 520 a 793 ms para começar a responder.
Os dois passam pela Cloudflare, e isso confunde muita gente. O cabeçalho conta o que aconteceu:
curl -s -o /dev/null -D - https://seusite.com.br/ | grep -i cf-cache-status
cf-cache-status: DYNAMIC
DYNAMIC quer dizer que a Cloudflare repassou o pedido ao servidor sem guardar. É o comportamento padrão: a documentação da Cloudflare diz que ela não guarda HTML por padrão. A imagem do mesmo site veio MISS na primeira vez e HIT na segunda, porque imagem ela guarda. Ter Cloudflare na frente não quer dizer ter a página em cache, e o post sobre cache de página, de objeto ou de navegador explica qual camada resolve qual lentidão.
Para vários sites de uma vez
Com uma lista de endereços num arquivo, um laço mede todos, cinco vezes cada, e imprime só o TTFB:
while read url; do
  for i in 1 2 3 4 5; do
    curl -s -o /dev/null -A "Mozilla/5.0" -w "%{time_starttransfer}\n" "$url"
  done | sort -n | sed -n 3p | xargs echo "$url"
done < sites.txt
O sort -n | sed -n 3p pega a terceira de cinco medidas ordenadas, que é a mediana. Rode no mesmo horário em dias diferentes: tempo de servidor varia com a carga, e uma medida isolada às 3h da manhã não diz nada sobre o horário comercial.
O que fazer com o número
Se a conexão e o TLS somam mais que uns 300 ms, o servidor está longe do seu público, e aí uma CDN ou um servidor no Brasil ajudam. Se o tempo do servidor é que passa de meio segundo, nenhuma CDN resolve sem cache de página: o caminho é cache, um plugin mais leve, ou PHP mais novo. E se o TTFB está bom e o site parece lento, o problema está no que vem depois do primeiro byte: imagem, script, fonte.
Uma ressalva honesta: o web.dev lembra que o TTFB não é uma das Core Web Vitals. Ele é o começo da conta, e não o resultado. Mas um servidor que leva 0,7 s para começar a responder empurra todo o resto para trás.
Para ir além
- Cache de página, de objeto ou de navegador: qual camada resolve qual lentidão.
- Site WordPress lento: o que conferir antes de culpar a hospedagem.
O tempo de cada site, sem rodar o laço
A tela de Disponibilidade do Sites Station mostra, ao lado de cada site, quantos milissegundos ele levou para responder na última verificação, e avisa quando um deles cai. O curl continua sendo o jeito de investigar um site; o painel é o jeito de saber qual investigar.
Dá para ver isso com os seus sites: teste grátis, sem cadastrar cartão.